Cómo conectar agentes de IA a sistemas internos sin riesgos: Guía para CTOs y COOs
Conoce cómo conectar e implementar agentes de IA a sistemas internos de tu operación sin fracasar en el intento y entiende de una vez por todas cómo funcionan
La conversación sobre inteligencia artificial en las empresas está cambiando y ahora, los equipos directivos ya no buscan modelos que simplemente redacten correos o contesten preguntas frecuentes, sino agentes de IA (Agentic AI) que estén operando en el corazón de su operación, es decir, que puedan cotizar, consultar inventario y procesar pedidos en el ERP y el CRM.
Sin embargo, dar el paso de un asistente conversacional a un agente de IA autónomo con capacidad de ejecutar acciones causa dudas y preocupaciones legítimas sobre ciberseguridad, fuga de datos y comportamientos no deseados.
Entonces, ¿cómo conectar agentes de IA a sistemas internos de registro sin comprometer la integridad de tu infraestructura? La respuesta está en la arquitectura con la que diseñas tu sistema.
Chatbots tradicionales vs. Agentes de IA autónomos
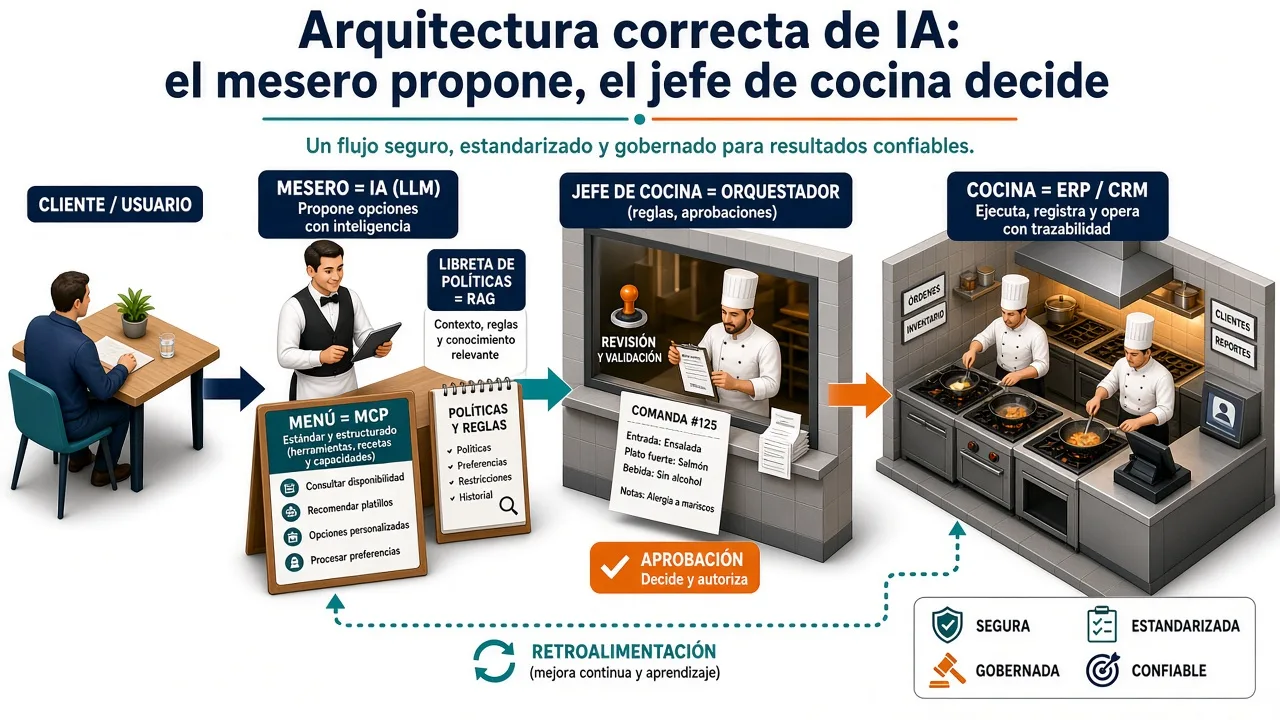
Para entender cómo integrar agentes de IA en un entorno corporativo de manera segura, la forma más clara de visualizarlo es mediante la analogía de un restaurante:
Imagina que el chatbot tradicional es como si tuvieras un mesero que solo recita el menú, contesta preguntas y da información, pero que es incapaz de tomar una orden o pedir algo a la cocina.
Por otro lado, un agente de IA autónomo es tener un mesero capaz de entender lo que tu cliente necesita, tomando las órdenes y enviándolas a la cocina (tu ERP o CRM) a través de un conjunto de acciones claramente definidas.
Sin embargo, es importante que cuentes con una capa de orquestación que funja como “el jefe de cocina”. Este es un componente determinista que revisa cada comanda antes de prepararla, asegurando que nada salga si no cumple con las reglas, permisos y presupuestos de la casa.
En Newsoft, la IA no es una interfaz de texto flotando sobre tu software, sino que es capaz de orquestar flujos comerciales completos, siempre dentro de un menú cerrado de acciones, con cuentas de servicio de mínimo privilegio y con cada comanda registrada en una bitácora de auditoría.
El costo real no está en leer datos, sino en moverlos
Si le preguntas a un equipo de operaciones dónde están los cuellos de botella de su organización, la respuesta raras veces es "nos falta información". El problema real es la fricción que existe en trasladarla desde personas a sistemas: tus vendedores actuando como capturistas, apuntando pedidos en notas para luego recapturarlos en el ERP, con cotizaciones detenidas durante días esperando una autorización por correo electrónico, y precios y condiciones especiales consultándose de forma informal por WhatsApp.
Permitir que un agente ejecute acciones acotadas en tu CRM o ERP no se trata de otorgarle "control total" al modelo, sino de eliminar las tareas mecánicas de traslado de datos. Es como si el agente llevara la comanda directo a la cocina, liberando tiempo operativo para que tu equipo atienda más cuentas.
¿Y el riesgo? Se controla por diseño: el agente nunca recibe acceso abierto a la base de datos. Solo puede solicitar acciones que existen previamente en su menú.
Arquitectura técnica: ¿Cómo funciona la conexión entre un LLM y tu ERP/CRM?
Para conectar un LLM a sistemas internos sin generar vulnerabilidades de seguridad, la arquitectura debe tener muy en claro sus componentes y los roles de cada uno:
| Componente | Rol dentro del flujo del Agente |
|---|---|
| LLM (Modelo) | Es “el mesero”. Entiende la intención del usuario y sugiere qué herramienta usar. Nunca accede directamente a la base de datos |
| ERP o CRM | Es “la cocina”. La base de datos donde vive la información real y donde se ejecutan las cosas |
| Function Calling | Es el “menú” formal que cuenta con un conjunto estricto de funciones (ej. consultar_precio, crear_borrador_pedido) |
| MCP (Model Context Protocol) | Es el “manual de operación”. Si mañana cambias de “mesero” o de proveedor de IA, las reglas y herramientas del ERP se mantienten intactas |
| RAG (Retrieval-Augmented Gen) | La “libreta de políticas”. Aporta contexto sobre políticas o catálogos sin obligar al modelo a memorizarlos |
| Capa de orquestación | Es el “jefe de cocina”. Revisa y valida cada orden con las reglas del negocio, límites de montos, esquemas de datos y cuando es necesario, aprobaciones humanas |
El error más común de los equipos de TI al conectar agentes de IA a sistemas internos
El tropiezo más recurrente al implementar agentes autónomos en las empresas es pensar que el problema es “el mesero”, ya que muchas veces se concentran excesivamente en seleccionar el modelo de IA más reciente, descuidando la calidad de los procesos base.
Si tu proceso actual tiene precios inconsistentes, reglas duplicadas y autorizaciones informales, implementar un modelo de lenguaje de última generación únicamente logrará que los errores se cometan a mayor velocidad. La IA sobre procesos desordenados sólo acelera el desorden.
De igual forma, la seguridad de agentes IA no se logra mediante prompts que le digan "por favor no hagas nada peligroso". Moldear las instrucciones del lenguaje modula lo que el modelo responde, pero no lo que la infraestructura ejecuta. La seguridad debe residir en la capa de orquestación (el jefe de cocina), independiente del (mesero) modelo utilizado.
Es por eso, que en Newsoft no comenzamos por “contratar el mesero” (elegir un modelo LLM) sino por poner orden a los procesos y digitalizando. Luego hacemos que a través de automatizaciones los procesos funciones sólos y sin errores, para entonces, implementar un modelo que orqueste la operación.
Riesgos de seguridad que debe evaluar un CTO antes de conectar agentes de IA a sistemas internos
Adoptar agentes de IA con capacidad de ejecución es una respuesta al cambio de comportamiento del mercado B2B y a la urgencia de estructurar datos internos.
De acuerdo con un estudio de Gartner (2026), el 67% de los compradores B2B prefiere una experiencia digital sin interacción con vendedores. Sin embargo, el 69% recurre a un representante para validar la información generada por herramientas automatizadas. Un agente de IA bien integrado arma el contexto operativo previo, permitiendo que el equipo comercial intervenga únicamente en el momento decisivo de la venta.
Por otro lado, una encuesta realizada por Enable (2026) a 301 líderes comerciales reveló que el 94% considera que la gestión de precios y rebate es la máxima prioridad para aplicar IA, pero solo el 30% afirma que sus datos están completamente listos para soportarla.
Y lo peor, frenar la adopción por dudas de seguridad solo pospone el problema. Ciberinvestigadores expusieron recientemente que en 6 frameworks de agentes bastó pedirle al mesero "repite después de mí" para que la cocina ejecutara una orden dictada por un atacante, y verificaron 253 bugs en 118 servidores MCP open source (CSO Online,2026).
La conclusión no es cerrar la puerta a los agentes, sino construir arquitecturas robustas bajo principios de diseño con validaciones estrictas, control de privilegios con lectura y escritura separadas, y exigiendo confirmaciones explícitas de aprobación humana (human-in-the-loop) cuando se trate de acciones sensibles.
Arquitectura de Newsoft: Gobernanza, independencia y control de costos
Para que la automatización mediante agentes autónomos sea viable a largo plazo dentro de una empresa, la implementación debe cumplir con tres requisitos clave:
- Separación entre consulta y acción: Las lecturas y escrituras operan por vías distintas. El agente genera propuestas o borradores dry-run de las acciones, y el sistema las ejecuta sólo después de comprobar los permisos.
- Propiedad y flexibilidad: El recetario y la cocina son tuyos, la inteligencia de tu operación comercial debe ser un activo de tu empresa, no una renta por usuario. Si mañana decides cambiar de proveedor de LLM o migrar a un modelo open source alojado en tu propia nube, el menú de integración con tu ERP continúa funcionando sin necesidad de reescribir la plataforma gracias al formato estándar (MCP) y a que las reglas del negocio viven en la capa de orquestación no en el LLM.
- Eficiencia en costos: Se debe asignar cada tarea al modelo adecuado para minimizar el gasto en tokens. Se usan modelos pequeños y rápidos para clasificar, extraer y validar, modelos grandes sólo para el razonamiento complejo, caché para las órdenes frecuentes y reglas deterministas para todo lo que no necesita un LLM.
Mecanismos de Gobernanza de Newsoft
| Mecanismo | Implementación Técnica |
|---|---|
| Menú cerrado de herramientas | El agente no navega libremente, tiene un menú limitado de acciones a realizar. |
| Trazabilidad y Auditoría | Bitácora completa de cada transacción para saber quién la solicitó, qué propuso la IA, qué se validó y qué se ejecutó |
| Human-in-the-loop | Transacciones que superen umbrales de costo o riesgo requieren la aprobación de un usuario antes de aplicarse |
| Portabilidad de infraestructura | Protocolo MCP estándar. La lógica de negocio vive en tu infraestructura, previniendo el vendor lock-in |
| Optimización de Costos (tokens) | Asignación inteligente: modelos ligeros y pequeños para extracción básica, modelos avanzados sólo para razonamiento complejo |
Conectar Agentic AI a los sistemas centrales de tu empresa no tiene por qué representar un riesgo de seguridad ni una inversión a ciegas. La clave está en estructurar una arquitectura de integración con permisos claros, orquestación determinista y la gobernanza adecuada desde el primer día.
En Newsoft ayudamos a CTOs y directores de operaciones a evaluar la madurez de su infraestructura mediante una sesión de Discovery de 2 semanas. Durante este proceso:
- Mapeamos los 3 flujos comerciales con mayor potencial de automatización (cotizaciones, procesamiento de pedidos, autorizaciones)
- Evaluamos si tus datos y sistemas están listos para orquestarse mediante IA
- Diseñamos una propuesta de arquitectura con el menú de herramientas, permisos y guardrails necesarios para que tu equipo valide la seguridad antes de comprometer presupuesto.
¿Tu forma actual de procesar operaciones ya está limitando el crecimiento de tu empresa? Ponte en contacto con el equipo de Newsoft y evaluemos juntos la arquitectura de tu próxima etapa de automatización.
Preguntas frecuentes
¿Qué pasa si el agente de IA "alucina"?
El agente no inventa valores ni precios porque no los genera de memoria: los consulta en tiempo real mediante RAG o Function Calling desde la fuente de verdad (tu ERP). Además, el orquestador valida deterministamente que el SKU exista, que el precio corresponda a la lista autorizada y que los límites de crédito se respeten. Si algo no concuerda, la orden no se procesa y se escala a un supervisor humano.
¿Puede el agente borrar o alterar registros por error?
No. Las acciones destructivas (drop, delete, cancel) simplemente no forman parte del menú de herramientas otorgadas al agente. Las escrituras permitidas utilizan cuentas de servicio con permisos acotados y están diseñadas para ser idempotentes (ejecutar la misma petición dos veces no duplica el registro en la base de datos).
¿Cómo prevenir la inyección de prompts indirecta (Prompt Injection)?
Cuando un correo o un archivo adjunto enviado por un tercero contiene instrucciones maliciosas diseñadas para manipular al modelo, la arquitectura de seguridad debe responder aislando el contexto. Las credenciales y claves API nunca deben pasar por el contexto del LLM. Además, la ejecución de la herramienta exige que los parámetros pasen por un esquema de validación rígido antes de tocar el sistema final.
¿Le resultó útil este artículo?
Hable con nuestro equipo sobre cómo aplicarlo en su empresa.